Deepfake và Content Credentials: xác minh được gì về nguồn gốc nội dung — và không làm được gì?
Content Credentials giúp kiểm tra nguồn gốc/lịch sử (provenance) và tính toàn vẹn của nội dung, nhưng không thể tự chứng minh nội dung là đúng sự thật.
Một bức ảnh có thể trông hoàn toàn bình thường nhưng được tạo bằng AI. Một video có thể ghi lại cảnh có thật nhưng bị cắt khỏi ngữ cảnh. Một file khác có thể là ảnh chụp thật, được chỉnh sửa hợp lệ rồi đăng lại qua nhiều nền tảng đến mức thông tin nguồn gốc ban đầu không còn đi cùng file. Trong cả ba trường hợp, câu hỏi “nhìn có giả không?” không đủ nếu đứng một mình. Nhưng điều đó cũng không có nghĩa chúng ta cần một công nghệ có thể phán quyết mọi nội dung là “thật” hay “giả”. Có một câu hỏi hẹp hơn nhưng hữu ích: file này đến từ đâu, đã đi qua những bước nào, và những thông tin đó có còn gắn đúng với file hay không? Đó là bài toán mà Content Credentials và các đặc tả do C2PA phát triển cố gắng giải quyết. Điểm quan trọng nhất cũng nằm ở giới hạn của câu hỏi ấy: biết lịch sử của một file không đồng nghĩa biết điều file đó nói về thế giới có đúng hay không.
Hai câu hỏi thường bị trộn lẫn
Content Credentials thuộc nhóm công nghệ truy xuất nguồn gốc nội dung (content provenance). Thay vì chỉ phân tích pixel, khung hình hay âm thanh để đoán xem nội dung có được tạo bằng AI hay không, provenance cố gắng mang theo bằng chứng về nguồn gốc và lịch sử xử lý của nội dung. Một mô hình tư duy hữu ích là tách hai câu hỏi:
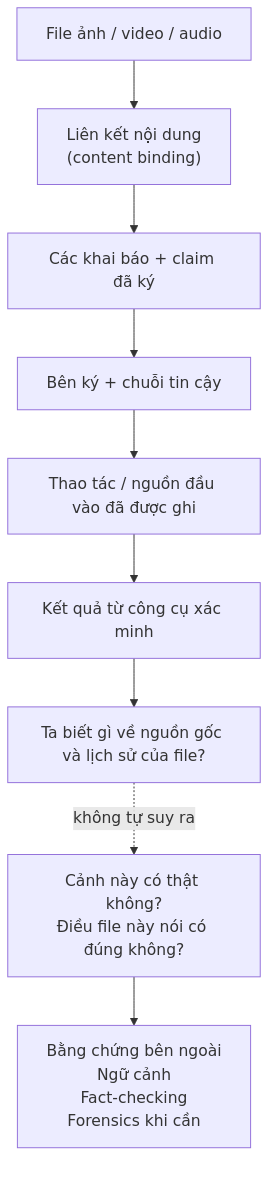
Một công cụ xác minh có thể giúp trả lời câu hỏi phía trên. Nó không tự động trả lời câu hỏi phía dưới. C2PA nêu ranh giới này khá rõ: một manifest hợp lệ không có nghĩa nội dung là “true”; nội dung có Content Credentials hợp lệ vẫn có thể chứa thông tin sai lệch, kể cả misinformation hoặc disinformation. Ngược lại, việc một nội dung không có Content Credentials cũng không phải bằng chứng rằng nó không đáng tin. (C2PA 2.4 — Harms Modelling)
Content Credential thực chất là gì?
C2PA — Coalition for Content Provenance and Authenticity — là liên minh phát triển bộ đặc tả kỹ thuật mở cho content provenance. Trong cách nói phổ thông, người ta thường gọi gọn là “chuẩn C2PA”. Content Credentials là thuật ngữ hướng tới người dùng cho công nghệ và dữ liệu provenance theo các đặc tả đó. Đây không phải một sản phẩm riêng của Adobe, dù Adobe là một trong những tổ chức triển khai Content Credentials rộng rãi. (C2PA 2.4 — Technical Specification) Trong thuật ngữ của C2PA, Content Credential là cách gọi phi kỹ thuật được ưu tiên cho một C2PA Manifest. Một manifest gồm các khai báo (assertions) về nội dung, một claim và chữ ký số của claim. Manifest cũng có thể tham chiếu tới những manifest trước đó hoặc tới các nguồn đầu vào (ingredients) đã được dùng để tạo ra nội dung mới. (C2PA 2.4 — Content Credentials) Có thể hình dung nó như một hồ sơ đi cùng file. Không phải hồ sơ nào cũng chứa cùng một lượng thông tin, nhưng các phần được đưa vào theo đúng cơ chế C2PA có thể được kiểm tra về cấu trúc, chữ ký và mối liên hệ với nội dung. Một thành phần quan trọng là liên kết nội dung (content binding) — cơ chế ràng buộc provenance với đúng nội dung. C2PA phân biệt hard binding và soft binding. Hard binding dùng một hoặc nhiều hash mật mã để nhận diện toàn bộ hoặc một phần nội dung. Soft binding có thể dùng fingerprint hoặc invisible watermark để tìm lại nội dung hay một bản gần giống ngay cả khi các bit của file không còn giống hệt, chẳng hạn sau một số lần chuyển đổi định dạng. (C2PA 2.4 — Content Credentials) Vì vậy, C2PA không chỉ “đính metadata”. Điểm khác biệt là một phần provenance nằm trong cấu trúc có chữ ký và binding để có thể được xác minh. Nhưng chữ ký số không biến mọi trường thông tin trong file thành sự thật đã được chứng minh. Đặc tả lưu ý rằng metadata nằm ngoài các assertion do bên ký tạo ra không mặc nhiên được bên ký xác nhận chỉ vì phần file chứa metadata đó nằm trong hard binding. (C2PA 2.4 — Content Credentials)
Khi bấm “Verify”, hệ thống thực sự kiểm tra điều gì?
C2PA 2.4 không coi validation là một phép thử nhị phân “real/fake”. Một manifest có ba trạng thái chính: Well-Formed, Valid và Trusted.
- Well-Formed: manifest đáp ứng các yêu cầu về cấu trúc và assertion mà đặc tả yêu cầu.
- Valid: ngoài việc đúng cấu trúc, manifest chưa bị thay đổi kể từ lúc ký; chữ ký hợp lệ; các kiểm tra liên quan đến thời gian hiệu lực và thu hồi chứng thư không làm validation thất bại.
- Trusted: manifest đã Valid và signing credential còn phải nối tới một trust anchor mà công cụ xác minh chấp nhận.
Một nội dung chỉ được coi là Valid theo mô hình này khi phần được content binding bảo vệ vẫn khớp, và active manifest là Valid hoặc Trusted. (C2PA 2.4 — Content Credentials) Nói cách khác, chữ “verified” thực tế bao gồm nhiều câu hỏi nhỏ hơn:
- Manifest có đúng cấu trúc không?
- Chữ ký có hợp lệ không?
- Credential của bên ký có còn hợp lệ và đi tới trust anchor được chấp nhận không?
- Phần nội dung được binding có còn khớp không?
- Các assertion liên quan có qua validation tương ứng không?
Đây cũng là lý do một nhãn “AI-generated” không đồng nghĩa với provenance đầy đủ. Nhãn đó chỉ trả lời một thuộc tính. Một Content Credential có thể mô tả công cụ đã tạo hoặc chỉnh sửa, action đã được ghi, nguồn đầu vào, loại nguồn số và chuỗi ký/xác minh. Nhưng mức thông tin thực tế vẫn phụ thuộc vào những assertion mà quy trình tạo ra.
Credential có thể kể lịch sử đến đâu?
C2PA có actions assertion để mô tả các thao tác đã xảy ra với nội dung. Một action có thể kèm phần mềm hoặc phần cứng đã thực hiện thao tác, loại nguồn số (digitalSourceType), ingredient liên quan và các chi tiết khác. Với nội dung được tạo mới, C2PA 2.4 yêu cầu action đầu tiên phản ánh việc tạo nội dung và ghi digitalSourceType phù hợp — chẳng hạn digital capture hoặc trained algorithmic media. (C2PA 2.4 — Technical Specification) Bản 2.4 cũng thêm AI Disclosure assertion để cung cấp thông tin máy có thể đọc về việc sử dụng AI. modelType là trường bắt buộc; các trường khác như định danh model hay mức human oversight có thể xuất hiện tùy quy trình. Đặc tả nói rõ assertion này bổ sung chứ không thay thế actions và digitalSourceType. (C2PA 2.4 — Technical Specification) Nhưng từ đây không thể nhảy sang kết luận rằng “Content Credentials chứa toàn bộ lịch sử chỉnh sửa”. C2PA có trường allActionsIncluded. Khi trường này là true, claim generator đang tuyên bố rằng tất cả action đã được mô tả. Nếu là false, hoặc trường không xuất hiện, công cụ xác minh phải hiểu rằng có thể còn những action chưa được ghi lại. (C2PA 2.4 — Content Credentials) Vì vậy, cách đọc chính xác hơn là: credential cho biết lịch sử đã được ghi lại và ký theo quy trình đó. Nó không mặc định là bản ghi hoàn chỉnh của toàn bộ vòng đời file.
Ai đã ký không đồng nghĩa ai là tác giả — và càng không đồng nghĩa họ nói thật
Chữ “bên ký” cũng dễ gây hiểu nhầm. Từ C2PA 2.0, mô hình tin cậy cốt lõi tập trung chủ yếu vào machine identity: application, service hoặc hardware product tạo hay sửa nội dung đóng vai trò claim signer/generator. Khi cần gắn danh tính người hoặc tổ chức, C2PA khuyến nghị thêm identity assertions/profiles, chẳng hạn các profile của Creator Assertions Working Group. (C2PA 2.4 — Human and Organizational Identity Recommendation) Bởi vậy, chuỗi suy luận này là sai:
Chữ ký hợp lệ → người tạo đáng tin → cảnh trong ảnh chắc chắn có thật.
Ba lớp đó khác nhau. Một manifest hợp lệ cho phép claim được quy về claim generator tương ứng theo mô hình tin cậy. Nếu có identity assertion phù hợp, người đọc có thể có thêm thông tin về cá nhân hoặc tổ chức. Nhưng ngay cả một người hoặc tổ chức được định danh chính xác vẫn có thể tạo nội dung dàn dựng, dùng sai ngữ cảnh hoặc đưa ra claim sai. Nói ngắn gọn: tính toàn vẹn mật mã ≠ người tạo đáng tin ≠ nội dung đúng sự thật. Đây không phải thiếu sót bất ngờ của mật mã. Chữ ký số giải quyết những câu hỏi như ai hoặc hệ thống nào đã ký và dữ liệu được bảo vệ có bị thay đổi hay không. Nó không kiểm tra liệu người ký có nói đúng về thế giới bên ngoài hay không.
Nếu credential bị xóa khỏi file thì sao?
Tamper-evident không đồng nghĩa tamper-prevention. Nếu ai đó thay đổi phần nội dung đang được hard binding bảo vệ mà không cập nhật provenance đúng cách, validation có thể phát hiện sự không khớp. Nhưng C2PA Security Considerations nói rõ cơ chế này không ngăn việc loại bỏ hoàn toàn manifest khỏi nội dung. (C2PA 2.4 — Security Considerations) Điều này có thể xảy ra khi nền tảng loại bỏ metadata, công cụ xuất lại file theo định dạng khác, hoặc người dùng chụp màn hình. Khi đó credential nhúng trong file có thể không còn nữa. C2PA có một hướng giảm vấn đề này gọi là Durable Content Credential. Manifest có thể được lưu trong repository, còn nội dung mang soft binding như fingerprint hoặc invisible watermark để công cụ xác minh tìm lại provenance. Đặc tả đưa ra ví dụ fingerprint được dùng để tìm lại manifest sau khi nội dung bị tách khỏi metadata ban đầu. (C2PA 2.4 — Content Credentials) Nhưng đây là khả năng của quy trình có triển khai repository và soft binding, không phải thuộc tính tự động của mọi file C2PA. Adobe Firefly là một ví dụ triển khai cụ thể. Adobe cho biết Content Credentials của nội dung Firefly được gắn vào file và có thể được lưu thêm trong Content Credentials cloud; công cụ Inspect có thể tìm lại credential khi có bản khớp phù hợp. Đây là cách triển khai của Adobe, không phải bằng chứng rằng mọi Content Credential đều có cơ chế khôi phục giống nhau. (Adobe Firefly — Content Credentials overview) Và điều ngược lại cũng quan trọng: không tìm thấy credential không đồng nghĩa file giả. File có thể chưa từng được tạo bằng công cụ hỗ trợ C2PA, provenance có thể đã bị mất, hoặc người tạo có lý do hợp lệ để không dùng hệ thống này. C2PA Harms Modelling cảnh báo trực tiếp về lỗi suy luận đó. (C2PA 2.4 — Harms Modelling)
Content Credentials khác detector và watermark như thế nào?
Ba khái niệm này có thể cùng tồn tại trong một hệ thống, nhưng chúng trả lời những câu hỏi khác nhau. Detector phân tích chính nội dung để suy ra khả năng media mang đặc điểm của nội dung tổng hợp hoặc của một nguồn cụ thể. Kết quả là một suy luận từ tín hiệu quan sát được. Content Credentials mang theo hoặc liên kết tới provenance do claim generator ghi và ký. Khi tín hiệu tồn tại và validation thành công, người dùng có bằng chứng trực tiếp hơn về một phần nguồn gốc/lịch sử thay vì chỉ một dự đoán từ bề ngoài. Watermark nhúng tín hiệu vào chính nội dung. Nó có thể đóng vai trò một tín hiệu provenance hoặc soft binding và có thể bền hơn metadata qua một số biến đổi, nhưng thường mang ít ngữ cảnh hơn một manifest đầy đủ. Một cách triển khai hiện tại cho thấy các lớp này có thể bổ sung nhau. OpenAI cho biết các hình ảnh được hỗ trợ hiện dùng cả C2PA metadata và SynthID: metadata có thể chứa nhiều ngữ cảnh provenance hơn nhưng có thể bị loại khỏi file; watermark có thể tồn tại qua một số biến đổi nhưng thường mang ít ngữ cảnh hơn. OpenAI cũng nói rõ các tín hiệu provenance không bảo đảm nội dung chính xác, chưa qua chỉnh sửa, thuộc quyền sở hữu hợp pháp hay được trình bày đúng ngữ cảnh. (OpenAI Help — Provenance signals) Đây chỉ là một ví dụ về cách kết hợp nhiều tín hiệu. Nó không biến cách triển khai của OpenAI thành định nghĩa của provenance nói chung.
Hệ thống provenance vẫn là một hệ thống bảo mật
Một sai lầm khác là xem chữ “cryptographic” như dấu chấm hết cho mọi rủi ro bảo mật. C2PA 2.4 có riêng Security Considerations cho các mối đe dọa và kiểu lỗi của hệ thống. Điều đó phản ánh một thực tế quen thuộc: các cơ chế mật mã có thể đưa ra những bảo đảm hẹp, nhưng mức bảo đảm cuối cùng còn phụ thuộc vào quản lý khóa, vòng đời chứng thư, cách triển khai công cụ xác minh, repository, giao diện và quy trình vận hành. (C2PA 2.4 — Security Considerations) Tháng 4/2026, một nhóm nghiên cứu độc lập công bố preprint phân tích bảo mật C2PA và cho rằng các đặc tả hiện tại vẫn còn những điểm yếu, vì vậy không nên được xem như mức bảo đảm tuyệt đối trong các tình huống có hệ quả cao. Đây là kết luận của nhóm tác giả, không phải đồng thuận của C2PA hay toàn bộ cộng đồng nghiên cứu. Với bài này, giá trị của nghiên cứu nằm ở một lưu ý hẹp hơn: có chữ ký mật mã không đồng nghĩa toàn bộ hệ thống provenance đã trở nên tuyệt đối đáng tin. (Golaszewski et al., 2026 — Verifying Provenance of Digital Media) Từ đây cần tách hai loại giới hạn:
- Giới hạn cấu trúc: provenance không thể tự chứng minh một cảnh hay claim về thế giới là đúng.
- Giới hạn triển khai và bảo mật: provenance có thể bị mất, khóa có thể bị lộ hoặc chiếm đoạt, công cụ xác minh hay repository có thể gặp lỗi, hoặc quy trình không triển khai đủ các lớp tìm lại provenance.
Loại thứ nhất vẫn tồn tại ngay cả khi cách triển khai hoàn hảo. Loại thứ hai có thể được giảm bằng kỹ thuật, kiểm thử tuân thủ và vận hành tốt hơn.
Cách đọc một Content Credential mà không đòi hỏi nó làm quá nhiều
Khi gặp một ảnh, video hoặc audio có Content Credentials, thay vì hỏi ngay “vậy nó có thật không?”, có thể đi qua bốn câu hỏi:
- Credential có hợp lệ và được công cụ xác minh này coi là Trusted không?
- Bên ký hoặc hệ thống tạo claim thực sự là ai? Có assertion riêng về danh tính người hoặc tổ chức không?
- Credential ghi lại những thao tác, nguồn đầu vào và tín hiệu AI nào — và có nói rằng lịch sử đã đầy đủ không?
- Những thông tin provenance đó có đủ để trả lời điều ta đang quan tâm không, hay vẫn cần bằng chứng bên ngoài?
Nếu câu hỏi thứ tư là “không”, điều đó không có nghĩa Content Credentials thất bại. Nó chỉ cho thấy chúng đang giải một bài toán hẹp hơn. Content Credentials đưa thêm một lớp bằng chứng cho việc đánh giá nội dung: thay vì chỉ nhìn file và đoán, ta có thể kiểm tra một phần lịch sử đã được khai báo, liên kết với nội dung, ký và xác minh. Nhưng provenance vẫn là provenance. “File này đã trải qua những gì?” không giống “Điều file này nói có đúng sự thật không?” Câu đầu có thể được C2PA và Content Credentials hỗ trợ mạnh hơn. Câu sau vẫn đòi hỏi ngữ cảnh, bằng chứng và phán đoán nằm ngoài chính credential.