AI agent khác chatbot ở đâu — và khi nào nó thực sự là một agent?
Khác biệt hữu ích giữa chatbot và AI agent nằm ở vòng lặp hành động: nhận mục tiêu, chọn bước tiếp theo, dùng công cụ, quan sát kết quả và tiếp tục.
Một chatbot có thể trả lời câu hỏi, nhớ một phần hội thoại và thậm chí gọi công cụ bên ngoài. Vậy từ lúc nào nó trở thành một AI agent? Câu hỏi này ngày càng khó trả lời chỉ bằng danh sách tính năng. Đọc file, tìm web, gọi API, chạy code hay giữ ngữ cảnh giờ đều có thể xuất hiện trong một sản phẩm chat thông thường. Vì vậy, trong bài này Học Tech dùng một mental model đơn giản:
Chatbot chủ yếu mô tả cách người dùng tương tác với hệ thống. Agent chủ yếu mô tả cách hệ thống quyết định và thực hiện chuỗi hành động để theo đuổi một mục tiêu.
Đây là một cách giải thích để tách hai lớp của sản phẩm, không phải một định nghĩa chuẩn duy nhất của toàn ngành. Một agent có thể có giao diện chat. Nhưng một chatbot không tự động trở thành agent chỉ vì nó biết gọi một công cụ.
Chatbot là giao diện; agent là cách hệ thống điều khiển hành động
NIST có một định nghĩa khá rộng về agent: một chương trình có thể tương tác với môi trường, nhận thông tin và thực hiện các hành động tự định hướng để phục vụ một mục tiêu lớn hơn được xác định từ bên ngoài. Định nghĩa này rộng hơn riêng các LLM agent hiện nay, nên bài viết dùng nó như một mốc trung tính chứ không coi đây là ranh giới duy nhất của thuật ngữ. (NIST — Agent glossary) Với các hệ thống dùng mô hình ngôn ngữ lớn, điểm đáng chú ý là model không nhất thiết chỉ tạo ra câu trả lời cuối. Nó còn có thể được giao quyền quyết định bước tiếp theo. Hãy so ba hệ thống. Hệ thống A — chatbot đơn giản Người dùng hỏi một câu → model trả lời → luồng kết thúc. Hệ thống B — quy trình định trước có công cụ Người dùng hỏi thời tiết → mã ứng dụng luôn gọi Weather API → kết quả được đưa cho model để viết thành câu trả lời. Có công cụ, nhưng đường đi đã được phần mềm quyết định từ trước. Hệ thống C — agent Người dùng nói: “Hãy giúp tôi chuẩn bị một chuyến đi cuối tuần với ngân sách 5 triệu đồng.” Hệ thống có thể phải quyết định cần kiểm tra phương tiện, nơi ở, lịch của người dùng, thời tiết hoặc một ràng buộc khác. Sau mỗi kết quả, nó có thể chọn bước tiếp theo, gọi thêm công cụ hoặc hỏi lại người dùng nếu thiếu thông tin. Điểm khác biệt không nằm ở số công cụ. Nó nằm ở ai đang quyết định thứ tự các bước khi hệ thống thực sự chạy.
Ranh giới hữu ích: đường đi được lập trình sẵn hay model quyết định lúc chạy?
Anthropic phân biệt khá rõ giữa workflow — quy trình được điều phối qua những đường đi định trước — và agent — hệ thống nơi model có nhiều quyền hơn để tự quyết định quy trình và cách dùng công cụ trong lúc chạy. Anthropic cũng lưu ý rằng từ “agent” hiện được dùng theo nhiều định nghĩa khác nhau. (Anthropic — Building effective agents) Một hệ thống vì thế có thể trông rất “thông minh” nhưng phần lớn luồng điều khiển vẫn do code quyết định. Ví dụ:
User hỏi thời tiết
      ↓
Code luôn gọi Weather API
      ↓
Model viết câu trả lời
So với:
User giao một mục tiêu
      ↓
Model quyết định bước tiếp theo
      ↓
Chọn công cụ / hành động
      ↓
Đọc kết quả
      ↓
Quyết định tiếp tục hay dừng
Hai hệ thống đều có model và công cụ. Nhưng ở hệ thống thứ hai, model tham gia trực tiếp vào việc điều khiển đường đi của tác vụ. Đó là lý do khả năng gọi công cụ (tool calling) tự nó chưa đủ để xác định một hệ thống là agent.
Vòng lặp agent hoạt động như thế nào?
OpenAI mô tả một hệ thống một agent (single-agent system) như model được cung cấp hướng dẫn và công cụ, sau đó vận hành trong một vòng lặp cho tới khi gặp điều kiện kết thúc. Trong guide của OpenAI, một lần chạy có thể dừng khi agent tạo được kết quả cuối, không còn gọi công cụ, gặp lỗi hoặc đạt giới hạn lượt chạy. (OpenAI — A practical guide to building agents) Có thể hình dung phần lõi bằng một sơ đồ:
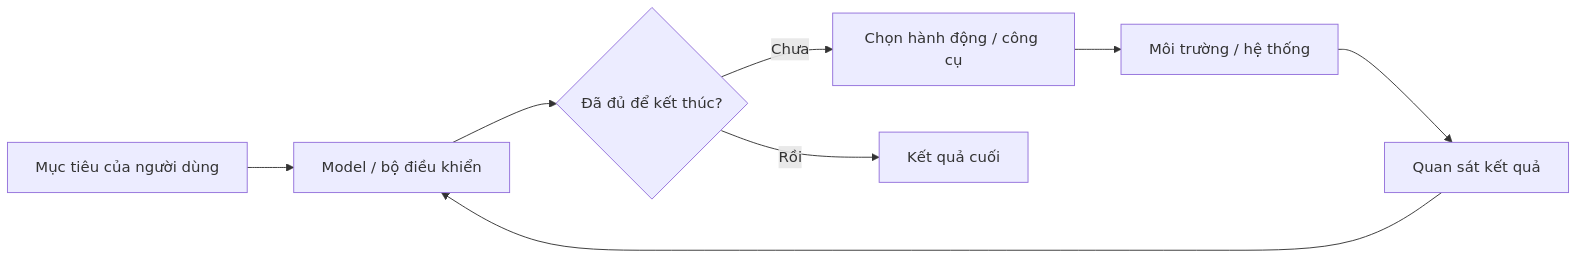
Vòng lặp này luôn chạy trong những giới hạn mà hệ thống cung cấp: model được thấy gì, có công cụ nào, được phép làm gì và khi nào phải dừng. Một agent điển hình vì thế có thể:
- nhận mục tiêu;
- quan sát trạng thái hiện tại;
- chọn hành động;
- thực hiện hành động qua công cụ hoặc môi trường;
- đọc kết quả;
- quyết định tiếp tục hay kết thúc.
Không phải agent nào cũng chạy hàng giờ. Không phải agent nào cũng có nhiều agent con. Và không phải agent nào cũng cần tạo ra một bản kế hoạch riêng trước khi bắt đầu. Điểm cốt lõi hơn là model được giao một phần quyền điều khiển vòng lặp hành động.
Công cụ, bộ nhớ, RAG và MCP: cái nào thực sự bắt buộc?
Nhiều khả năng thường xuất hiện cùng agent nên dễ bị nhầm thành điều kiện định nghĩa.
| Tính năng | Đủ để gọi là agent? | Vì sao? |
|---|---|---|
| Giao diện chat | Không | Chat là cách tương tác, không quyết định luồng điều khiển. |
| RAG / retrieval | Không | Truy xuất dữ liệu có thể luôn được gọi theo một quy trình cố định. |
| Gọi công cụ | Không tự nó | Quan trọng hơn là model có quyền chọn công cụ và bước tiếp theo hay không. |
| Bộ nhớ / trạng thái | Không bắt buộc | Giúp agent làm việc dài hơn nhưng không phải agent tối thiểu nào cũng cần. |
| Lập kế hoạch | Không bắt buộc | Agent có thể quyết định từng bước mà không tạo một kế hoạch tách biệt. |
| Nhiều agent | Không | Đây là một lựa chọn kiến trúc, không phải điều kiện định nghĩa. |
| MCP | Không | MCP giúp chuẩn hóa kết nối với công cụ và dữ liệu; agent có thể tồn tại mà không dùng MCP. |
MCP là ví dụ dễ gây nhầm. Bản đặc tả ngày 28/07/2026 tiếp tục phát triển phần lõi của giao thức, cơ chế ủy quyền, tác vụ và phần mở rộng cho các quy trình agentic. Điều đó làm MCP hữu ích cho việc kết nối agent với công cụ và dữ liệu, nhưng nó vẫn là một giao thức kết nối, không phải công tắc biến chatbot thành agent. (MCP — 2026-07-28 Specification) Tương tự, các nền tảng agent hiện đại có thể hỗ trợ tệp, chạy lệnh, thực thi mã, quản lý ngữ cảnh, agent con hoặc tác vụ kéo dài nhiều giờ hay nhiều ngày. OpenAI Agents SDK và Agents API 2026 là những ví dụ của lớp hạ tầng này. Những khả năng đó mở rộng phạm vi công việc agent có thể làm, nhưng không nên được biến thành checklist bắt buộc cho mọi định nghĩa về agent. (OpenAI — The next evolution of the Agents SDK, OpenAI — Introducing the Agents API)
Một cách nhìn của Học Tech: mức độ “agentic” là một phổ
Đến đây cần tách rõ fact khỏi diễn giải biên tập của Học Tech. Các nguồn lớn không dùng một ranh giới hoàn toàn giống nhau. Anthropic tách workflow và agent khá rõ; OpenAI nhấn mạnh LLM kiểm soát việc thực thi workflow và chọn công cụ; NIST dùng một khung rộng hơn về hành động tự định hướng theo mục tiêu. Từ các điểm chung đó, Học Tech đề xuất một mental model: mức độ agentic nên được nhìn như một phổ, không phải chỉ là công tắc có/không.
Model trả lời một lượt
        ↓
Chat + quy trình cố định
        ↓
Model chọn công cụ / hành động trong vòng lặp
        ↓
Agent nhiều bước có trạng thái / ngữ cảnh
        ↓
Tác vụ dài / nhiều agent / quyền hành động rộng hơn
Đây không phải hệ phân loại (taxonomy) chính thức của NIST, OpenAI hay Anthropic. Nó giúp đổi câu hỏi từ:
“Sản phẩm này có thật sự là agent không?”
sang:
“Model được phép quyết định bao nhiêu phần của quá trình, trong bao lâu và với quyền hành động tới đâu?”
Một agent chỉ được đọc dữ liệu trong môi trường cô lập khác rất nhiều với một agent có thể gửi email, sửa database hoặc chạy code trên production system. Cả hai có thể cùng được gọi là agent, nhưng rủi ro và yêu cầu kiểm soát không giống nhau.
Vì sao distinction này quan trọng ngoài chuyện đặt tên?
Nếu model chỉ tạo text, một câu trả lời sai có thể khiến người dùng hiểu sai. Khi model được nối với công cụ và có quyền hành động, lỗi có thể tạo ra thay đổi thật trong hệ thống. Agent có thể gửi message, ghi dữ liệu, sửa file, chạy code hoặc tiếp tục nhiều bước dựa trên một giả định sai. Vì vậy việc mở rộng quyền hành động cũng làm các câu hỏi về permission, approval, audit, giới hạn và khả năng dừng trở nên quan trọng hơn. NIST đã khởi động AI Agent Standards Initiative trong năm 2026 với mục tiêu hỗ trợ một hệ sinh thái agent có khả năng liên thông và được triển khai an toàn hơn. Đây là một dấu hiệu rằng khi AI chuyển từ tạo nội dung sang hành động thay người dùng, bài toán không còn chỉ nằm ở chất lượng câu trả lời. (NIST — AI Agent Standards Initiative) Bài này dừng ở đây vì permission, sandbox, human approval, budget, audit và recovery cần một mental model riêng. Đó là câu hỏi của bài tiếp theo.
Khi gặp một sản phẩm được gọi là “AI agent”, hãy hỏi ba câu
Thay vì bắt đầu bằng tên gọi marketing, hãy hỏi:
- Ai quyết định bước tiếp theo — mã ứng dụng hay model?
- Hệ thống có thể hành động lên những công cụ hoặc môi trường nào?
- Sau khi nhận kết quả, nó có thể tự tiếp tục tới đâu trước khi phải dừng hoặc hỏi lại con người?
Ba câu này cho một bức tranh rõ hơn danh sách tính năng. Một chatbot có thể là giao diện của agent. Một workflow có thể dùng công cụ mà vẫn trao rất ít quyền quyết định cho model. Một agent cũng có thể chạy ở background mà người dùng không bao giờ nhìn thấy cửa sổ chat. Điều làm một hệ thống trở nên agentic không phải chỉ là memory, tool calling hay MCP. Đó là việc model/controller được giao một phần quyền quyết định và thực hiện chuỗi hành động để theo đuổi mục tiêu trong những giới hạn nhất định. Và khi giới hạn đó được mở rộng, câu hỏi tiếp theo sẽ là:
Làm sao để agent được phép làm đủ việc cần thiết mà vẫn không vượt quá quyền hạn?
Đó là điểm nối sang bài tiếp theo: Làm sao xây AI agent an toàn khi nó có thể dùng tool và thực hiện tác vụ dài?